Anthropic advierte que modelos de IA pequeños podrían autorreplicarse en dispositivos IoT en pocos meses
Un estudio de Anthropic muestra que modelos abiertos pequeños ya completan muchos pasos para copiarse a sí mismos en hardware barato y mal protegido, como decodificadores Android TV, y estima que podrían lograrlo de punta a punta a finales de 2026.
Anthropic publicó el 12 de octubre una investigación, firmada por William Zhou y Daniel Freeman, según la cual los modelos de IA pequeños podrían estar a pocos meses de ser capaces de autorreplicarse en dispositivos comerciales del internet de las cosas (IoT), como hornos inteligentes o decodificadores Android TV de marcas genéricas. La empresa advierte que un “gusano” de IA así sería difícil de apagar, porque no tendría un punto central que desconectar, aunque probablemente se propagaría despacio, con tiempos de duplicación de días. A diferencia del malware tradicional, podría además arreglárselas solo en dispositivos que no conoce.
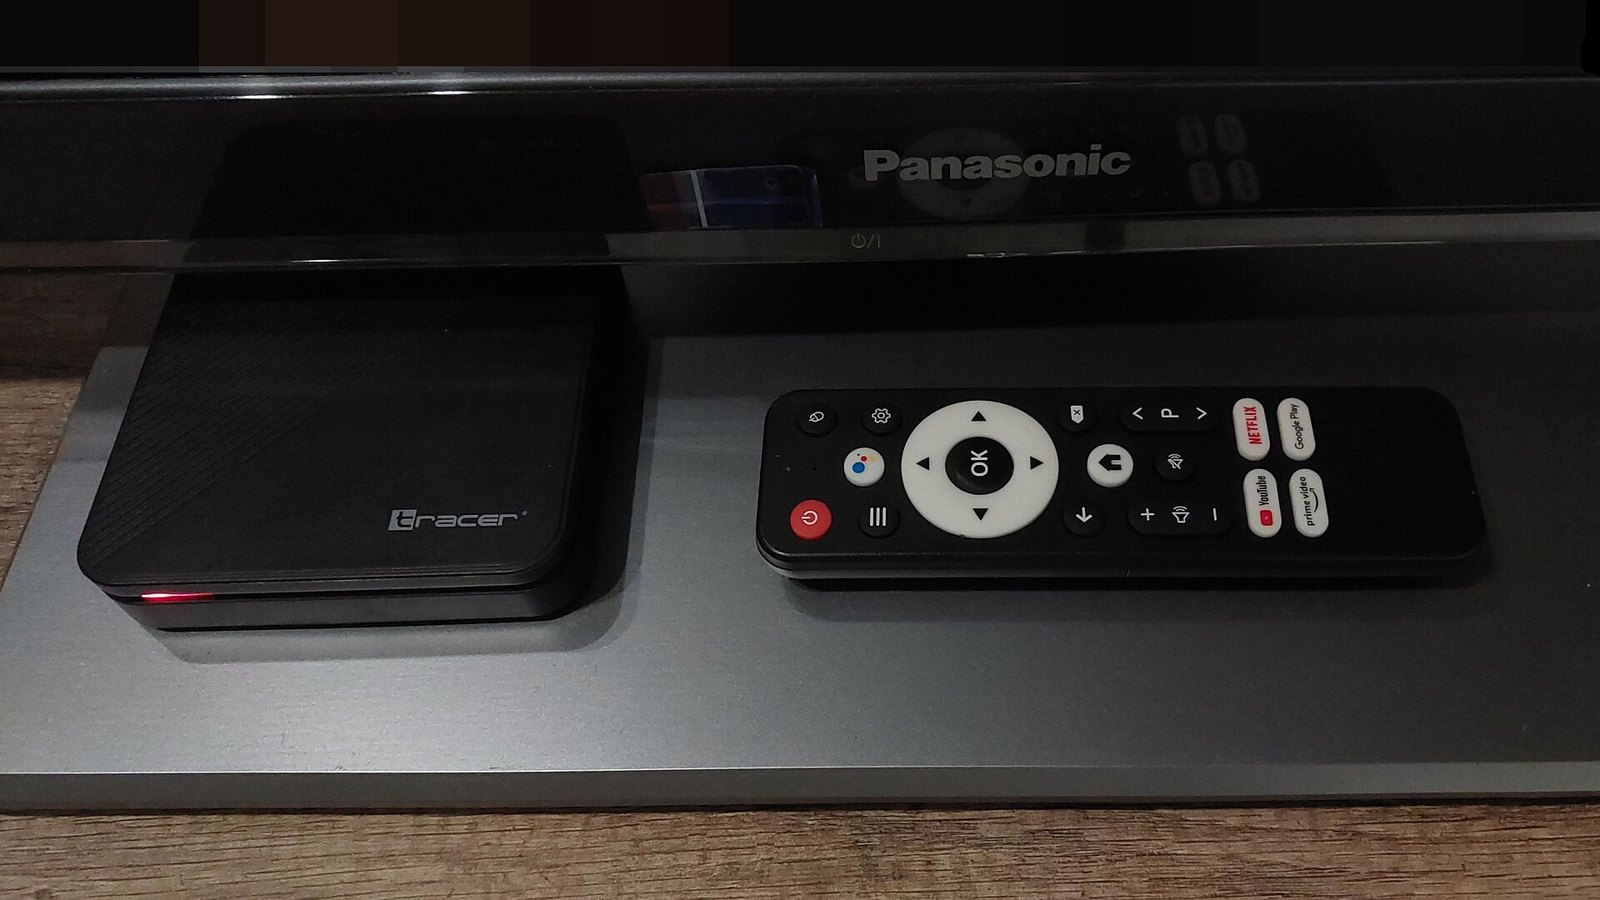
Para mostrar que el hardware barato basta, el equipo compró 15 decodificadores Android TV de unos 55 dólares cada uno, los conectó en red y ejecutó entre todos el modelo abierto Gemma4-26B-A4B, repartido por capas, a unos 0,39 tokens por segundo. En otra prueba, un modelo de 9.000 millones de parámetros logró poner en marcha un servidor de inferencia en 8 de los 9 tipos de hardware evaluados. Y en un entorno de laboratorio aislado con ocho nodos que emulaban Android, solo GLM-5.2, entre los modelos abiertos probados, completó la cadena entera: buscar equipos en la red, entrar en ellos, copiar la carga y arrancar la inferencia. Llegó a los 8 nodos en 4 de 5 intentos y a 7 en el restante. Anthropic aclara que en esa prueba simplificó el paso de intrusión (el puerto de depuración ADB no pedía autenticación), así que el resultado es un techo y no lo que pasaría en el mundo real.
Según la empresa, hoy ningún modelo es a la vez lo bastante pequeño para correr en estos aparatos y lo bastante capaz para replicarse de forma fiable. Pero si los modelos pequeños siguen mejorando al ritmo histórico, calcula que alcanzarán el nivel de GLM-5.2 a finales de 2026. Como referencia, toma la botnet Kimwolf, que infectó más de dos millones de dispositivos, sobre todo decodificadores Android TV: una red de ese tamaño podría alojar unas 133.000 copias de un modelo como Gemma4-26B, con una capacidad total equivalente a unas 40 GPU H100.
Anthropic también señala ventajas para los defensores. Un gusano de este tipo dejaría huella en la red, porque movería archivos de varios gigabytes y generaría tráfico sostenido entre aparatos que normalmente no se comunican, algo que los proveedores de internet pueden detectar. Recuerda que con la botnet Mirai un proveedor que puso en cuarentena y avisó a los clientes infectados limpió el 92 % de las infecciones en 14 días. Y pide a los fabricantes configuraciones más seguras por defecto, como la prohibición de contraseñas predeterminadas que ya rige en el Reino Unido.