Keystone confirma que un tercero obtuvo nombres y direcciones de envío de sus clientes a través de su tienda en línea
El fabricante de monederos físicos de criptomonedas asegura que no se expusieron frases de recuperación, claves privadas ni datos de pago, pero advierte de suplantaciones por teléfono, correo y envíos postales.
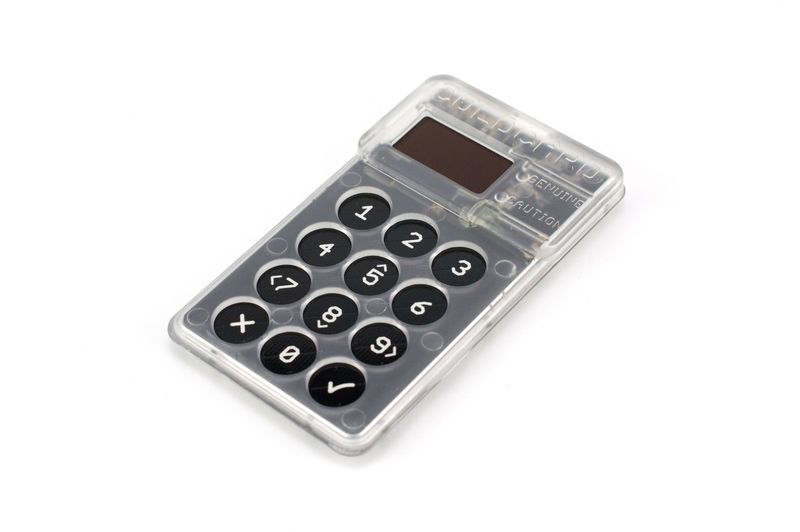
Los monederos físicos de criptomonedas existen para que las claves privadas nunca toquen un equipo conectado a internet. Keystone, que vende dispositivos de este tipo con comunicación por códigos QR sin conexión, ha construido buena parte de su propuesta sobre esa idea y sobre la privacidad: en su página de compromisos afirma que la información de envío se borra automáticamente 180 días después de cada pedido y que el cliente puede pedir que se elimine en cuanto recibe el aparato. El incidente que la empresa confirmó el 24 de octubre no afecta a la seguridad de los dispositivos, sino a ese otro flanco, el de los datos personales de quienes los compran.
En un comunicado publicado en su cuenta oficial de X, Keystone explicó que el 20 de octubre detectó un acceso no autorizado a su sitio web oficial y que el 23, tras verificar la actividad de la API con Shopify, su plataforma de comercio electrónico, confirmó que un tercero había obtenido información de envío de los clientes. Según la empresa, quedaron expuestos nombres, datos de contacto, direcciones de envío y detalles de los pedidos, incluidos los productos comprados y sus precios. No se expusieron datos de tarjetas ni bancarios, frases de recuperación, claves privadas ni contraseñas de los monederos. Keystone dice haber bloqueado el acceso, corregido la vulnerabilidad y abierto una investigación, y está notificando por correo electrónico a los afectados. No ha precisado cuántos clientes son, cómo entró el atacante ni si los registros expuestos se limitan a los pedidos de los últimos 180 días, como haría suponer su política de borrado. En respuestas posteriores en X indicó que publicará un informe detallado en los próximos días.
El grueso del comunicado es una advertencia sobre lo que puede venir. La empresa avisa de que los estafadores pueden hacerse pasar por Keystone por teléfono, mensaje de texto, correo electrónico o correo postal, y ofrecer reembolsos, dispositivos de reemplazo o arreglos del pedido o de la dirección. Insiste en que nunca pedirá la frase de recuperación ni las claves privadas, en que nadie debe introducir su frase de recuperación en un dispositivo que no haya pedido y en que los clientes escriban la dirección del sitio oficial a mano en lugar de seguir enlaces de mensajes inesperados. Para cualquier duda remite a su correo de soporte.
Como análisis, el caso ilustra un punto débil que el modelo de autocustodia no resuelve por sí solo. Un monedero desconectado protege las claves, pero la lista de quienes compraron uno, con nombre, teléfono y domicilio, sirve para saber quién probablemente guarda criptomonedas y dónde vive. Con esos datos, una llamada que cita un pedido real o un paquete con un dispositivo de reemplazo manipulado resultan mucho más creíbles que un correo genérico, y el riesgo pasa de la pantalla a la puerta de casa. Por eso importan tanto los detalles que Keystone aún no ha dado: el número de afectados, el periodo que cubren los registros y la vía de entrada a la tienda. Que la empresa haya separado su tienda de los dispositivos limita el daño, pero también recuerda que cualquier proveedor de seguridad depende de la cadena comercial que lo rodea, desde la plataforma de comercio electrónico hasta las integraciones con acceso a su API.
Fuentes: Comunicado de Keystone en X; Respuesta de Keystone sobre el informe detallado; Keystone, Privacy Promises.