SeguridadSerie: La filtración de datos de Keystone
La filtración de Keystone, explicada: de los datos de envío a la clave robada
Explicativo sobre cómo un acceso indebido a la tienda en línea de Keystone expuso datos de clientes y la clave que prueba que sus monederos son genuinos, y qué deben hacer los compradores.
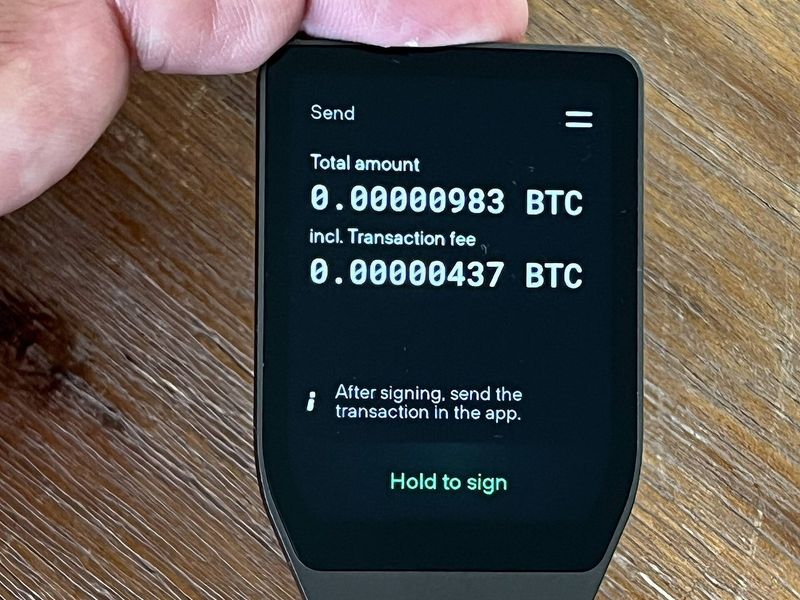
Keystone vende monederos físicos de criptomonedas, pequeños aparatos que guardan las claves privadas sin conectarse a internet. En una semana, la empresa pasó de anunciar una filtración de datos de envío a admitir el robo de la clave que certifica que sus dispositivos son auténticos. Este explicativo ordena lo que la propia compañía ha comunicado para entender qué pasó, a quién afecta y qué falta por saber.
El punto de partida es una promesa de privacidad. Keystone presenta sus monederos como una forma de no depender de terceros para custodiar fondos. En su página de compromisos afirmaba que borraba la información de envío 180 días después de cada pedido. Esa promesa importa porque una lista de compradores revela quién probablemente guarda criptomonedas y dónde vive.
El 20 de octubre los sistemas de vigilancia de la empresa detectaron accesos extraños a su web oficial. Keystone desactivó ese mismo día las funciones sensibles del sitio y bloqueó los accesos, y después corrigió la falla. El 24 de octubre anunció en X que un tercero había obtenido nombres, contactos y direcciones de envío de sus clientes. Entonces no precisó cuántos eran ni cómo había entrado el atacante.
El informe detallado llegó el 26 de octubre y cambió la escala del caso. El atacante usó una falla en una herramienta externa de monitoreo de datos para obtener más permisos en la tienda. Así llegó a 25.964 registros de compra con datos personales y a 12.873 compras sin pagar con datos de contacto. También se llevó la clave de autenticación web, la que permite comprobar en línea que un aparato es genuino.
Parte de la exposición se debió a un fallo de la propia empresa. La herramienta automática que debía borrar los datos a los 180 días no funcionaba bien, y nadie detectó los errores a tiempo. Por eso aparecieron registros de 2024. Keystone redujo el plazo de conservación a 90 días y prevé terminar el borrado pendiente el 3 de noviembre.
La clave robada es lo que convierte una filtración de datos en un riesgo para el producto. Está grabada en cada monedero y no puede cambiarse. Con ella, un atacante podría fabricar aparatos falsos que pasen la verificación y robar los fondos de quien los use. Por eso Keystone destruirá 18.835 monederos de su inventario y fabricará los nuevos con otra clave.
Qué hacer depende de cuándo llegó el aparato. Los recibidos antes del 20 de octubre que pasen la verificación pueden usarse con normalidad. Los recibidos después deben pasar una comprobación extra con el soporte, aunque la página los dé por buenos. En ningún caso hay que mover los fondos por este incidente, entregar la frase de recuperación ni devolver el aparato a quien lo pida.
La misma semana dejó otro caso parecido en el sector. Foundation, fabricante de los monederos Passport, informó que se enviaron correos falsos desde sus dominios oficiales para robar a sus clientes. Son incidentes distintos, pero muestran el mismo punto débil: los datos comerciales que rodean a un producto de seguridad.
Como análisis, el caso Keystone enseña que la protección de un monedero no termina en el aparato. Depende también de la tienda, de las herramientas que se conectan a ella y de que las promesas de borrado se cumplan de verdad. Quedan pendientes el borrado del 3 de noviembre, la página para consultar si cada cliente fue afectado y la reanudación de los envíos con la clave nueva.
Fuentes
En esta serie
- Keystone confirma que un tercero obtuvo nombres y direcciones de envío de sus clientes a través de su tienda en línea
El fabricante de monederos físicos de criptomonedas asegura que no se expusieron frases de recuperación, claves privadas ni datos de pago, pero advierte de suplantaciones por teléfono, correo y envíos postales.
- Keystone destruirá miles de monederos tras el robo de su clave de autenticidad
Quien recibió un monedero de Keystone después del 20 de octubre debe pedir una verificación adicional al soporte antes de usarlo. Las frases de recuperación y los fondos no se vieron afectados.
- La filtración de Keystone, explicada: de los datos de envío a la clave robada
Explicativo sobre cómo un acceso indebido a la tienda en línea de Keystone expuso datos de clientes y la clave que prueba que sus monederos son genuinos, y qué deben hacer los compradores.